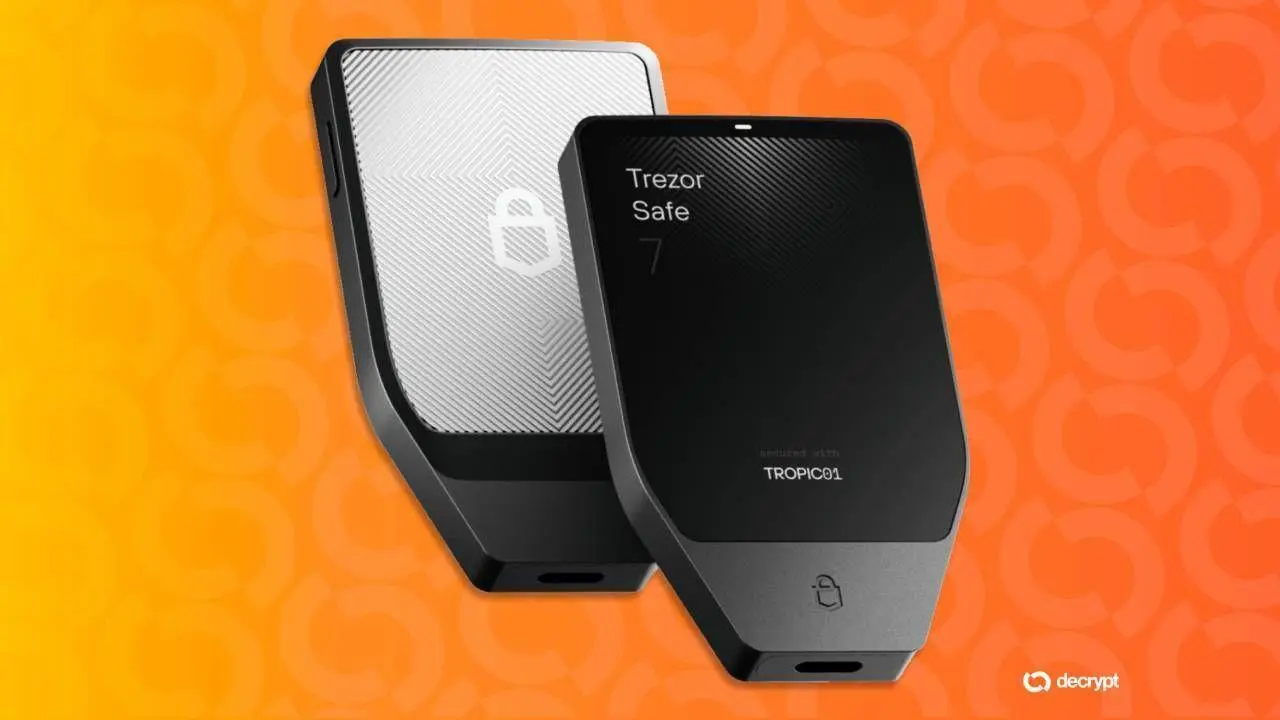
硬體錢包製造商 Trezor 週五表示,又有 67,000 名 Trezor 客戶的姓名、電子郵件地址、電話號碼、家庭住址和訂單號碼在運輸服務商 ShipMonk 的資料外洩事件中遭到暴露。
所有受影響的客戶均來自美國,且其訂單均下於 2019 年 11 月至 2021 年 8 月期間,這使得部分被暴露的記錄已有近七年之久。ShipMonk 於兩天前傳達了這一發現。
兩天前,我們收到了來自運輸服務商 ShipMonk 的最新消息。我們非常遺憾地宣布,最近的資料外洩事件影響的客戶數量比原先預期的更多。
還有 67,000 名來自美國的客戶,他們在 2019 年 11 月至 2021 年 8 月期間下單… https://t.co/yDQvTlAA2S
— Trezor (@Trezor) 2026年9月4日
Trezor 曾多次要求並收到書面確認,表明這些記錄已按照其合約和資料政策被刪除,並表示對於得知這些記錄並未被刪除感到失望。
當 Trezor 在八月披露這次洩密事件時,該公司將其有限的影響範圍歸因於一項 90 天資料刪除政策,稱該政策已納入其履行合作夥伴的條款中。現在看來,這項說法顯著站不住腳。受影響的客戶數量已從 13,689 人增至約 80,700 人。
Trezor 自己的系統並未遭到入侵,其設備、私鑰和錢包備份均未受影響。危險在於這些記錄識別出特定地點的硬體錢包持有者。除了假冒電子郵件、電話和信件之外,Trezor 也警告受影響的客戶注意其人身安全風險,並再次強調錢包備份絕不應分享或輸入到任何網站。
Trezor 及其競爭對手硬體錢包 Ledger 的持有者早在二月就已收到偽造的信件,信件上印有全息圖、QR 碼和偽造的高管簽名,要求他們啟用虛構的安全檢查,否則將失去對其錢包的存取權。
當時,網路犯罪顧問 David Sehyeon Baek 告訴《Decrypt》雜誌,一封載有姓名和家庭住址的信件意味著「我們可以找到你」,而且被盜資料可以多年保持有用,因為人們很少搬家或更換電話號碼。
這次入侵源於分析工具 Metabase 中的一個關鍵 SQL 注入漏洞,該漏洞於 8 月 6 日披露,允許未經身份驗證的攻擊者竊取連接資料庫的憑證。筆記型電腦製造商 Framework 和表單建立工具 Tally 也遭遇了同樣的攻擊。據報導,ShipMonk 已收到勒索電子郵件,該郵件歸因於 ShinyHunters,儘管這一歸因仍未確認。
Trezor 表示正在努力盡快推出匿名配送服務,這是一種使用儲物櫃取貨、中性包裝和通用寄件人詳細資料的選項,以便買家完全無需提供家庭住址。
 ETH