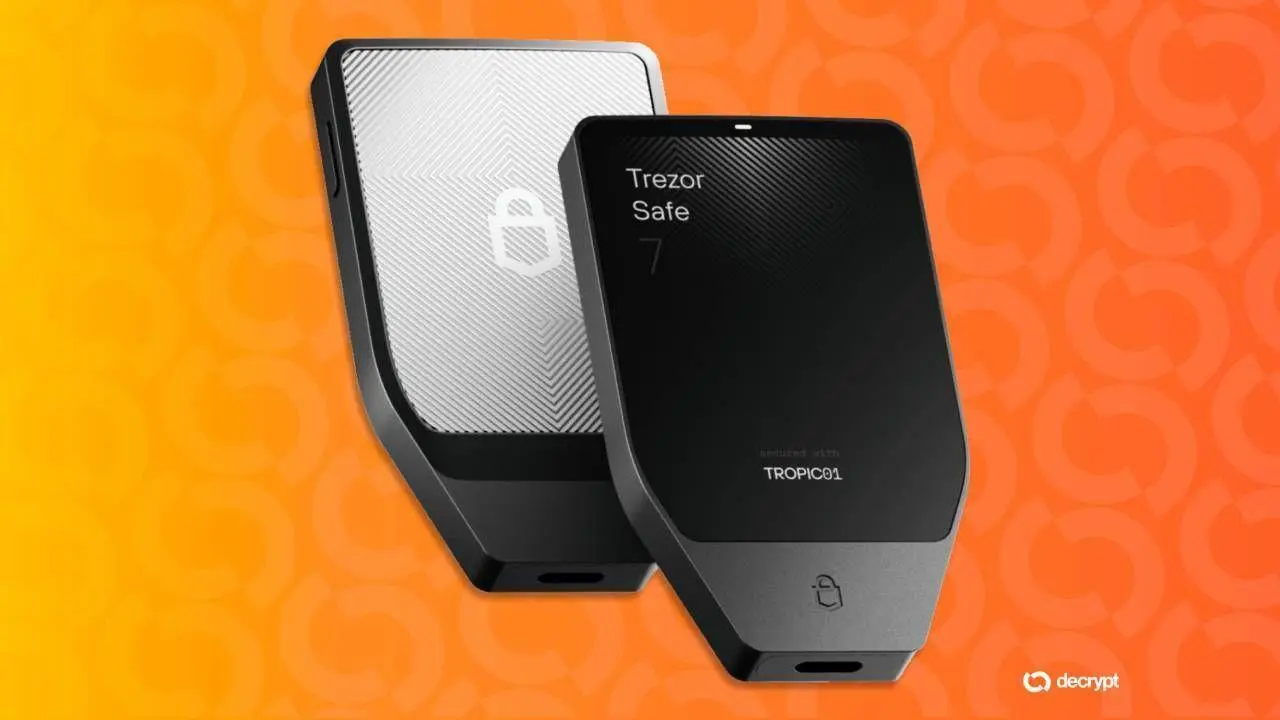
شرکت سازنده کیف پول سختافزاری Trezor روز جمعه اعلام کرد که نام، آدرس ایمیل، شماره تلفن، آدرس منزل و شماره سفارش ۶۷,۰۰۰ مشتری دیگر Trezor در نقض اطلاعات ارائهدهنده خدمات حمل و نقل ShipMonk افشا شده است.
تمامی این افراد در ایالات متحده هستند و سفارشات خود را بین نوامبر ۲۰۱۹ و اوت ۲۰۲۱ ثبت کردهاند که برخی از سوابق افشا شده تقریباً هفت سال قدمت دارند. ShipMonk این یافته را دو روز پیش اعلام کرد.
Two days ago, we received an update from our shipping provider, ShipMonk. We're deeply saddened to share the news that the recent data breach affects more customers than originally thought.
Another 67,000 customers from the US who ordered between November 2019 and August 2021… https://t.co/yDQvTlAA2S
— Trezor (@Trezor) September 4, 2026
Trezor بارها درخواست کرده و تأیید کتبی دریافت کرده بود که آن سوابق مطابق با قرارداد و سیاست دادههایش حذف شدهاند و گفت که از اینکه متوجه شده آنها حذف نشدهاند، ناامید است.
هنگامی که این شرکت نقض اطلاعات را در ماه اوت فاش کرد، دامنه محدود آن را به یک سیاست حذف ۹۰ روزه نسبت داد که گفته بود در شرایط و ضوابط شرکای اجرایی خود مذاکره کرده است. این ادعا اکنون به طور قابل توجهی ضعیفتر به نظر میرسد. تعداد از ۱۳,۶۸۹ به تقریباً ۸۰,۷۰۰ افزایش یافته است.
سیستمهای خود Trezor نقض نشدهاند و دستگاهها، کلیدهای خصوصی و پشتیبانگیری کیف پول دستنخورده باقی ماندهاند. خطر این است که این سوابق، صاحبان تأیید شده کیف پول سختافزاری را در آدرسهای مشخص شناسایی میکنند. Trezor در کنار ایمیلها، تماسها و نامههای جعلی، به مشتریان آسیبدیده درباره خطرات امنیت فیزیکی آنها هشدار داد و تکرار کرد که پشتیبانگیری کیف پول هرگز نباید به اشتراک گذاشته شود یا در وبسایتی وارد شود.
صاحبان Trezor و رقیب آن، کیف پول سختافزاری Ledger، در ماه فوریه نامههای جعلی دریافت میکردند که با هولوگرام، کدهای QR و امضاهای جعلی مدیران چاپ شده بودند و از آنها میخواستند یک بررسی امنیتی ساختگی را فعال کنند یا دسترسی به کیف پولهای خود را از دست بدهند.
در آن زمان، دیوید سهیون بک، مشاور جرایم سایبری، به Decrypt گفت که نامهای حاوی نام و آدرس منزل نشان میدهد که "ما میتوانیم شما را پیدا کنیم" و دادههای سرقت شده برای سالها مفید باقی میمانند زیرا افراد به ندرت نقل مکان میکنند یا شمارههای خود را تغییر میدهند.
این نفوذ به یک آسیبپذیری تزریق SQL حیاتی در ابزار تحلیلی Metabase بازمیگردد که در ۶ اوت فاش شد و به مهاجمان احراز هویت نشده اجازه میداد اعتبارنامههای پایگاههای داده متصل را سرقت کنند. شرکت سازنده لپتاپ Framework و سازنده فرم Tally در همان موج گرفتار شدند. ShipMonk گزارش شده است که ایمیلهای باجخواهی را دریافت کرده است که به ShinyHunters نسبت داده میشود، اگرچه این انتساب تأیید نشده است.
Trezor گفت که در تلاش است تا هر چه سریعتر گزینه تحویل ناشناس را ارائه دهد، گزینهای که از تحویل در قفسههای امانات، بستهبندی خنثی و جزئیات فرستنده عمومی استفاده میکند تا خریداران نیازی به ارائه آدرس منزل خود نداشته باشند.
 ETH