تسجيل الدخولتسجيل
إيداع
ربط محفظة
 تحويل
لقد تفوق نموذج الأمن السيبراني من OpenAI للتو على نموذج Anthropic Mythos AI الذي أوقفته الحكومة الأمريكية عن العمل—ولا يزال يعمل.
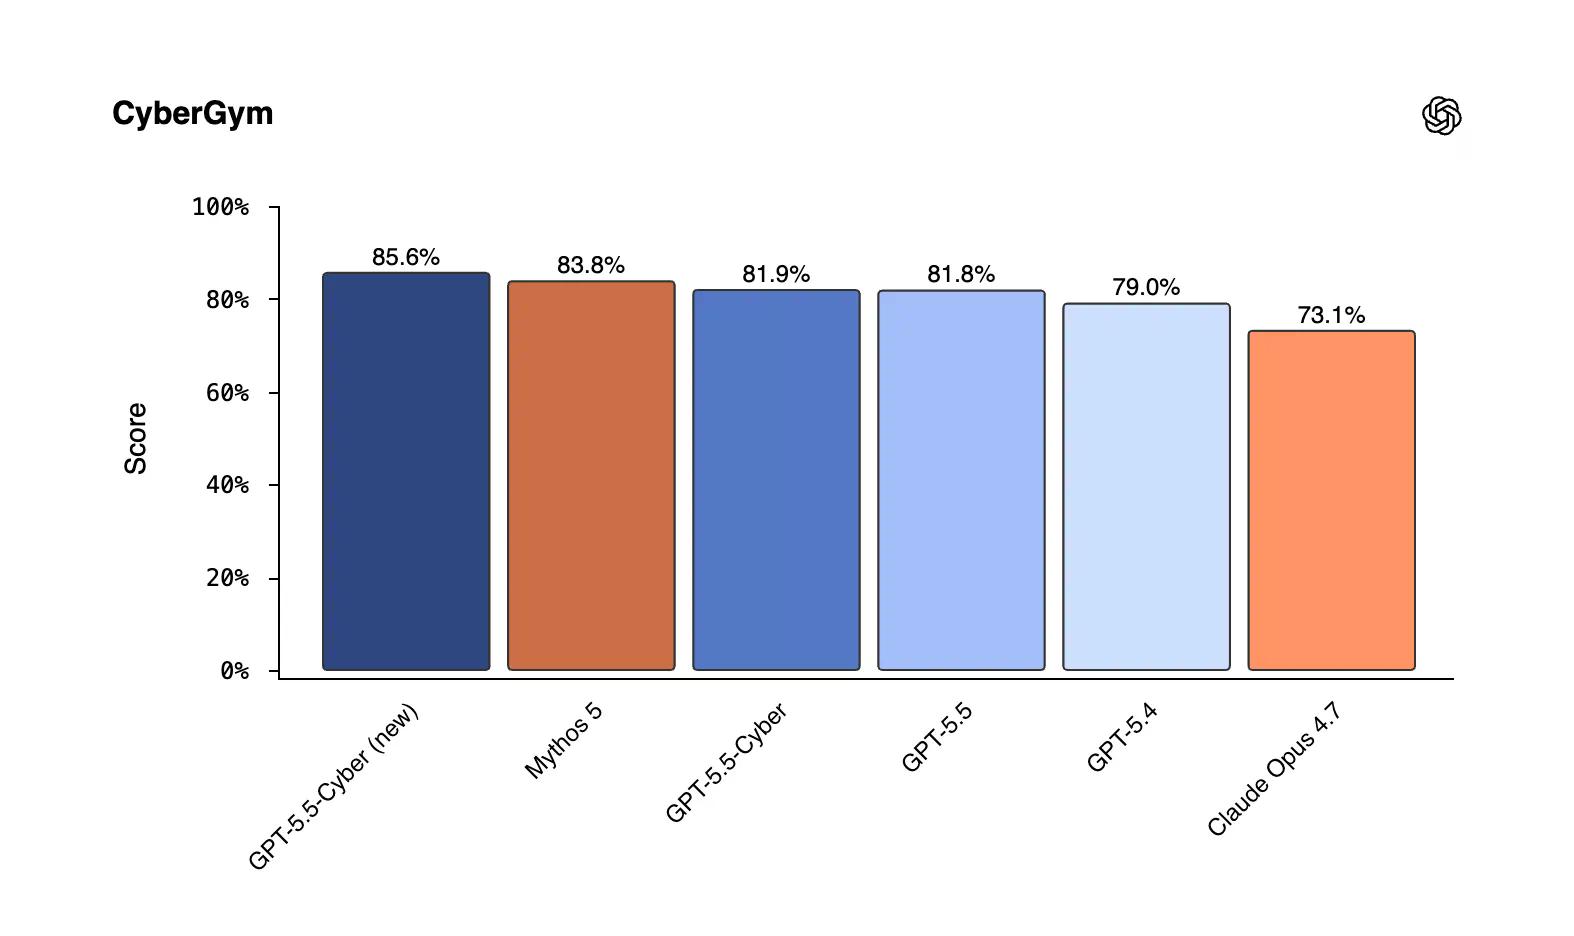
في 22 يونيو، أعلنت OpenAI عن الإطلاق الكامل لـ GPT-5.5-Cyber كجزء من برنامج Daybreak للدفاع السيبراني. في CyberGym—وهو معيار تم تطويره في جامعة كاليفورنيا بيركلي يقدم لوكلاء الذكاء الاصطناعي 1,507 ثغرات أمنية معروفة في البرامج من 188 مشروعاً مفتوح المصدر ويقوم بتقييمهم بناءً على عدد الثغرات التي يمكنهم إعادة إنتاجها في بيئة خاضعة للرقابة—وصل النموذج المحدث إلى 85.6%.
يقع Anthropic Mythos 5 عند 83.8% في نفس قائمة المتصدرين. أما Claude Opus 4.7، وهو نموذج Anthropic الأكثر توفراً على نطاق واسع، فقد سجل 73.1%.
عادةً ما يكون الفارق الذي يقل عن نقطتين في أي معيار غير ملحوظ. لكن السياق هنا مختلف. تم إيقاف Mythos 5 و Fable 5 من Anthropic عن العمل في 12 يونيو بعد أن أصدرت إدارة دونالد ترامب توجيهاً طارئاً للتحكم في الصادرات مستشهدة بمخاوف تتعلق بالأمن القومي.
أشارت الحكومة إلى عملية "jailbreak"—وهي تقنية لتجاوز حدود الأمان المدمجة في نموذج الذكاء الاصطناعي، تشبه العثور على مفتاح رئيسي يفتح باباً عالي الأمان. لم يكن لدى Anthropic طريقة موثوقة للتحقق من جنسية المستخدم على نطاق واسع، لذلك قامت بتعطيل كلا النموذجين للجميع، في كل مكان.
بعض الأضرار كانت ذاتية. أمضت Anthropic أشهراً في وصف Mythos بأنه أحد أكثر نماذج الذكاء الاصطناعي قدرة—وأكثرها خطورة—التي تم بناؤها على الإطلاق، محذرة في وثائق إطلاقها الخاصة من أن قدراته في الأمن السيبراني يمكن أن تسبب ضرراً جسيماً دون القيود المناسبة. نشر داريو أمودي، الرئيس التنفيذي لشركة Anthropic، مقالاً في 10 يونيو يقارن نماذج الذكاء الاصطناعي الرائدة بالطائرات التي يجب أن يكون بإمكان منظمي السلامة إيقافها عن العمل إذا فشلت في عمليات التدقيق.
بعد بضعة أيام، أوقفت الحكومة طائرة Anthropic عن العمل.
لم يكن هذا هو الإنذار الوحيد في ذلك الأسبوع. فقد تعرضت Anthropic بالفعل لانتقادات بسبب مرشح مخفي في Fable 5 أدى سراً إلى تدهور مخرجات النموذج للمستخدمين الذين يشتبه في أنهم يبنون ذكاءً اصطناعياً منافساً—دون إبلاغهم بذلك—واضطرت للاعتذار والتراجع عن هذه السياسة.
بينما تتفاوض Anthropic مع وزارة التجارة وتواصل دعواها القضائية ضد إدارة ترامب، توسع OpenAI نطاقها. وقع برنامج Daybreak شراكات في مجال الأمن السيبراني مع أستراليا وكندا وفرنسا وألمانيا واليابان وكوريا الجنوبية ومؤسسات الاتحاد الأوروبي بما في ذلك وكالة الاتحاد الأوروبي للأمن السيبراني.
انضمت ثماني وعشرون شركة أمنية—بما في ذلك CrowdStrike و Cisco و Cloudflare—إلى برنامجها للشركاء السيبرانيين لدمج GPT-5.5 في منتجاتها للعملاء الموثوق بهم. ووفقاً لمدونة OpenAI الخاصة، قام أداة Codex Security بفحص أكثر من 30 مليون عملية "commit" عبر 30,000 قاعدة بيانات وسجلت أكثر من 500,000 ثغرة أمنية تم إصلاحها منذ إطلاقها في مارس.
تعمل الشركة أيضاً على توسيع برنامج الشركاء حتى تتمكن شركات الأمن من دمج هذه القدرات في أدواتها الخاصة، وقد أطلقت مبادرة "Patch the Planet" (ترقيع الكوكب) للمساعدة في إصلاح الثغرات الأمنية في المشاريع مفتوحة المصدر واسعة الاستخدام.
ومع ذلك، فإن GPT-5.5-Cyber ليس للاستخدام العام. فهو متاح فقط للمهنيين الأمنيين المعتمدين، وقد أجرت OpenAI اختبارات ما قبل النشر مع الوكالات الفيدرالية—بما في ذلك مركز معايير وابتكار الذكاء الاصطناعي ومكتب المدير السيبراني الوطني—قبل الإطلاق. هذا هو نفس النهج المقيد الوصول الذي حاولته Anthropic مع Mythos، لكن OpenAI قامت بتوضيح نهجها مع الحكومة أولاً.
اعتباراً من 23 يونيو، لا يزال Fable 5 و Mythos 5 متوقفين عن العمل—بعد أحد عشر يوماً من التعليق دون تاريخ استعادة رسمي من Anthropic أو وزارة التجارة.